Le problème
Un parc de serveurs hétérogène nécessitait des configurations répétées. L’exposition de ports et les divergences de paramétrage augmentaient la charge d’exploitation et les risques.
Étude de cas 04 · Linux & automatisation
Standardisation d’un parc de serveurs et réduction du temps de configuration. Un aperçu du contexte, des choix techniques et des éléments permettant d’apprécier le résultat.
01 / Le besoin
Un parc de serveurs hétérogène nécessitait des configurations répétées. L’exposition de ports et les divergences de paramétrage augmentaient la charge d’exploitation et les risques.
Automatiser un socle de configuration Linux reproductible, réduire les manipulations manuelles et vérifier les principaux paramètres de sécurité.
Travail technique de standardisation de serveurs Linux avec des playbooks Ansible et des contrôles liés à SSH, au pare-feu et à l’accès via bastion.
02 / Architecture
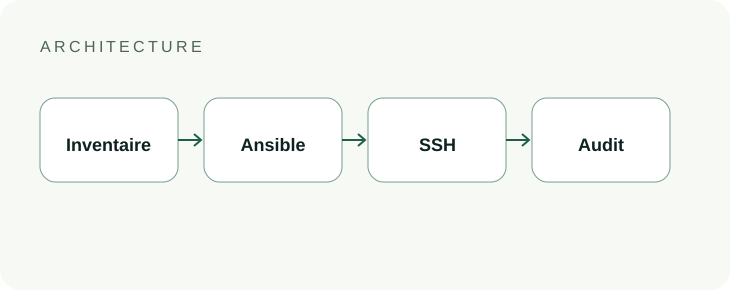
Les composants et leurs rôles dans l’architecture.
03 / Intervention
Les points essentiels de la mise en œuvre et les arbitrages de fiabilité à examiner.
Lister les paquets, services, utilisateurs, ports et exigences de sécurité pour les rôles de machines concernés.
Structurer les rôles Ansible et variables d’inventaire afin de limiter les divergences entre environnements.
Vérifier les règles SSH, les privilèges, les exceptions réseau et l’éventuel chemin d’administration via bastion.
Exécuter un contrôle de syntaxe, vérifier l’idempotence et tracer les écarts constatés par rapport au socle attendu.
04 / Résultats
05 / Traçabilité
Points de contrôle : configuration, état des services et suivi des opérations.
Exemple de rôle Ansible montrant les paramètres effectivement standardisés, sans secrets.
Rapport d’exécution et inventaire des contrôles SSH, pare-feu et services pertinents.
Horodatages comparables des procédures manuelle et automatisée ; tests de répétabilité.
ansible-playbook -i inventory.ini hardening.yml --syntax-check
ansible-playbook -i inventory.ini hardening.yml --check --diff
# Puis exécution contrôlée et second passage d’idempotence
06 / Pour aller plus loin
Prestation associée
Découvrez le périmètre et les livrables possibles pour cette catégorie de projets.
Consulter l’offre associée ↗Un besoin similaire ?
Je travaille avec votre équipe pour cadrer le chantier, réaliser les changements et transmettre les procédures à vos développeurs.
Autres expériences