Le problème
La mise en production d’un SaaS B2B reposait sur une succession d’actions manuelles. Chaque livraison mobilisait du temps et exposait l’équipe à des erreurs répétitives.
Étude de cas 02 · Déploiement & CI/CD
Passage d’une mise en production manuelle à un pipeline traçable. Un aperçu du contexte, des choix techniques et des éléments permettant d’apprécier le résultat.
01 / Le besoin
La mise en production d’un SaaS B2B reposait sur une succession d’actions manuelles. Chaque livraison mobilisait du temps et exposait l’équipe à des erreurs répétitives.
Automatiser les tâches répétables, rendre les déploiements observables et intégrer la gestion des migrations PostgreSQL dans une procédure contrôlée.
Travail technique sur l’automatisation GitLab CI/CD, le déploiement de conteneurs Docker et la sécurisation du déroulement des migrations PostgreSQL.
02 / Architecture
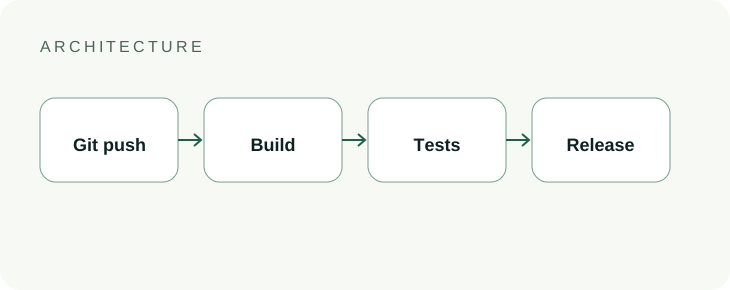
Les composants et leurs rôles dans l’architecture.
03 / Intervention
Les points essentiels de la mise en œuvre et les arbitrages de fiabilité à examiner.
Relever les opérations faites à la main, leurs dépendances, les secrets manipulés et les durées réellement mesurables.
Décomposer la chaîne en étapes lisibles : préparation, construction, contrôles, migration, déploiement et validation.
Prévoir un point de restauration, une vérification des scripts et une procédure distincte en cas de modification non réversible du schéma ou des données.
Comparer des déploiements de complexité comparable et transmettre une procédure de livraison reproductible.
04 / Résultats
05 / Traçabilité
Points de contrôle : configuration, état des services et suivi des opérations.
Fichier CI anonymisé et vue des jobs : étapes, dépendances et conditions d’échec.
Journal de migration expurgé et requêtes de contrôle exécutées après migration.
Horodatages des procédures manuelle et automatisée, sur un périmètre identique.
psql -v ON_ERROR_STOP=1 -U <user> -d <database> -f migration.sql
# Vérification fonctionnelle et de schéma après exécution
psql -U <user> -d <database> -c "SELECT current_database();"
06 / Pour aller plus loin
Prestation associée
Découvrez le périmètre et les livrables possibles pour cette catégorie de projets.
Consulter l’offre associée ↗Un besoin similaire ?
Je travaille avec votre équipe pour cadrer le chantier, réaliser les changements et transmettre les procédures à vos développeurs.
Autres expériences